网络安全资源长期以来一直向总部和数据中心集中。
但是,暴露在攻击面前的分支机构——县级委办局、产业园区里的入驻单位——反而长期处在"看不见、管不着"的状态。
唐槐科技正式发布“罩妖镜盒子多分支监测方案”。
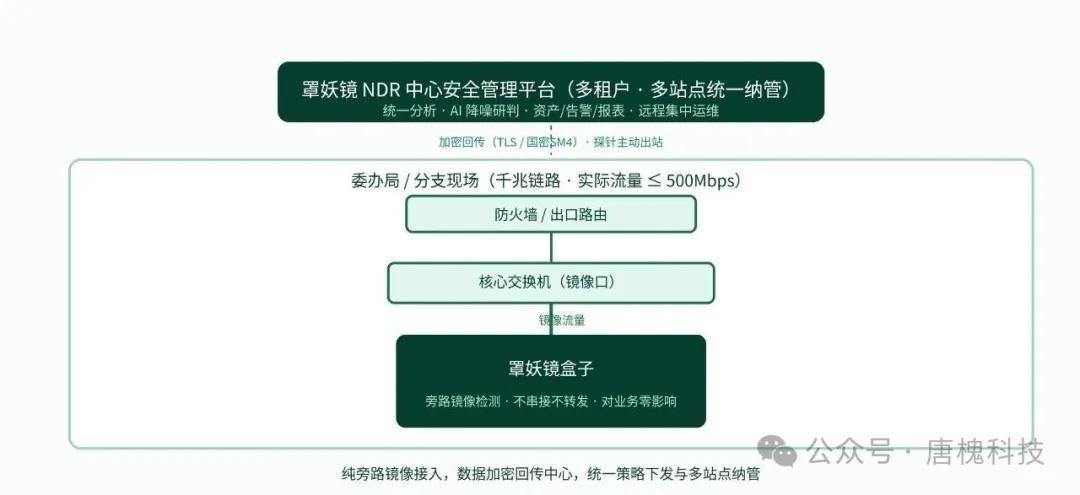
这套方案延续罩妖镜NDR"1个中心平台+N个探针"的架构,用一台桌面级盒子和按年租用的模式,把过去只有大型组织才负担得起的流量威胁检测能力,下沉到每一个分支现场。
被忽视的"最后一公里"
分支机构的安全困境,不是没有需求,而是需求长期被现实条件压制。
·一方面,主机失陷、违规外联、数据外泄等风险在分支同样高发,等保合规和上级监管的要求并未因为"规模小"而降低;
·另一方面,分支机构往往没有机房、没有专职安全人员,现场部署和运维成本高企。
传统解决思路要么是在每个分支堆砌完整安全设备,投入和运维都难以持续;要么干脆只在总部设防,分支出口长期"裸奔"。
罩妖镜盒子选择了第三条路:用足够轻的硬件覆盖真实场景,用集中平台摊薄运维成本。
轻量旁路,对业务零影响
盒子采用桌面型硬件,通过核心交换机镜像口旁路接入,不串接、不转发流量。这意味着它的接入不改变现有网络拓扑,即使设备本身断电,业务也完全不受影响,现场无需断网割接。
在检测能力上,盒子对与外网交互的南北向流量采用"规则+情报+特征+基线+评分"的多维画像分析,叠加AI降噪与智能研判,自动从海量告警中还原攻击链,把真正需要关注的攻击事件暴露出来。盒子通过千兆电口接入,可满足实际处理流量500Mbps以内的轻量出口外联场景。
针对分支内部的东西向安全风险,方案用蜜罐诱捕补盲:盒子内置近90种仿真应用服务,可快速启用。一旦发生外部攻击、内部扫描或横向渗透,攻击者触碰到这些仿真资产即被捕获,弥补了小流量处理设备难以全面覆盖内部横向大流量的短板。南北向与东西向结合,构成全维度的风险监测。
一个中心管住多个现场
分支多点部署场景下,真正决定方案能否落地的是管理方式。
罩妖镜盒子通电后自动向中心平台注册,即插即用,无需现场专业人员。盒子主动发起出站连接,通过TLS加密隧道与中心实现通信。
中心平台对全部盒子进行统一的安全监测、分析和策略下发,断网期间盒子在本地缓存、恢复后自动对账补齐。同时,平台支持多租户盒子分管,以及集中统管,各分支也能在授权范围内自行分析和管理本单位数据,"集中监管"与"分支自治"得以兼顾。
在政务合规场景,方案还提供"两高一弱"专项数据自动盘点(高危漏洞、高危端口、弱口令)并一键生成台账,同时覆盖违规翻墙检测与敏感数据外泄识别,帮助分支单位回应监管检查和上网管控要求。
按年租用,安全投入从"采购"变"订阅"
值得关注的是这套方案的商业模式。
罩妖镜盒子可按年租用,费用包含硬件和规则升级服务,管理平台免费,客户按年付费即可,无需一次性采购投入,也不必承担硬件折旧。对于点位多、单点规模小、预算有限的分布式组织而言,安全建设从一笔沉重的资本开支,变成了可按年度规划、可随点位增减的服务订阅,部署扩容都更灵活。
总之,罩妖镜实现:
把价值几十万的监管平台免费提供,让管理中心无压力;
把安全防护能力成本做轻、服务化,让各个分支用得起。
免责声明:本文仅代表作者个人观点,与每日科技网无关。其原创性以及文中陈述文字和内容未经本站证实,对本文以及其中全部或者部分内容、文字的真实性、完整性、及时性本站不作任何保证或承诺,请读者仅作参考,并请自行核实相关内容。
本网站有部分内容均转载自其它媒体,转载目的在于传递更多信息,并不代表本网赞同其观点和对其真实性负责,若因作品内容、知识产权、版权和其他问题,请及时提供相关证明等材料并与我们联系,本网站将在规定时间内给予删除等相关处理.